
Baza wiedzy
Jak sprawdzić, czy telefon jest na podsłuchu? Android i iPhone
Aby sprawdzić, czy telefon jest na podsłuchu, zacznij od uprawnień aplikacji, zalogowanych urządzeń i ustawień udostępniania. Na Androidzie sprawdź też Google Play Protect, a na iPhonie Kontrolę bezpieczeństwa i profile zarządzania. Kod *#62# nie wykrywa podsłuchu. Brak podejrzanych wyników nie wyklucza zaawansowanej ingerencji.
Szybsze rozładowywanie baterii, nagrzewanie i zakłócenia rozmów mają wiele zwyczajnych przyczyn. Same w sobie nie pozwalają stwierdzić inwigilacji. Większe znaczenie ma konkretny ślad: nierozpoznana sesja konta, nieznana aplikacja z szerokimi uprawnieniami, ostrzeżenie producenta albo udokumentowana modyfikacja urządzenia.
Jeżeli podejrzewasz incydent i potrzebujesz zachować dowody, przed resetem, usuwaniem aplikacji lub innymi zmianami uzgodnij sposób zabezpieczenia telefonu ze specjalistą. Do pierwszego kontaktu użyj innego, zaufanego urządzenia. Przegląd ustawień pomaga uporządkować sytuację, ale nie zastępuje badania technicznego.
Co oznacza „podsłuch telefonu”?
Ktoś może czytać wiadomości dzięki przejętemu kontu, zbierać dane przez aplikację, atakować łączność albo zainstalować dodatkową elektronikę. Każdy scenariusz wymaga innej metody sprawdzania.
| Sytuacja | Co warto sprawdzić | Czego to nie rozstrzyga |
|---|---|---|
| Dostęp do konta lub komunikatora | Sesje, zalogowane urządzenia, udostępnianie lokalizacji | Czy w telefonie działa spyware |
| Podejrzana aplikacja | Pochodzenie, uprawnienia, dostępność, administrator urządzenia | Czy telefon jest wolny od wszystkich zagrożeń |
| Nieznane przekierowanie rozmów | Ustawienia usługi i wyjaśnienie operatora | Czy działa podsłuch mikrofonu lub implant |
| Podejrzenie ataku radiowego | Specjalistyczna analiza łączności | Czy przejęto konto lub zainfekowano system |
| Ślady otwarcia obudowy | Historia serwisu i oględziny sprzętu | Jakie funkcje ma dodatkowy element bez jego analizy |
Jak sprawdzić telefon z Androidem?
Nazwy opcji zależą od producenta i wersji systemu. Jeśli nie widzisz podanej ścieżki, użyj wyszukiwarki w Ustawieniach.
1. Sprawdź dostęp do mikrofonu, kamery i lokalizacji
Otwórz Ustawienia → Bezpieczeństwo i prywatność / Prywatność → Panel prywatności. Zobacz, które aplikacje korzystały z mikrofonu, kamery i lokalizacji. Oceń, czy odpowiada to sposobowi używania telefonu. Dostęp mikrofonu podczas rozmowy w komunikatorze jest oczekiwany; dostęp nieznanej aplikacji wymaga wyjaśnienia. Google opisuje działanie panelu prywatności.
Sprawdź także listę aplikacji, usługi dostępności, administratorów urządzenia, dostęp do powiadomień i możliwość instalowania nieznanych aplikacji. Rozbudowane uprawnienia mogą być uzasadnione, na przykład w narzędziu dostępności lub firmowym systemie zarządzania. Ważne są pochodzenie aplikacji i cel jej instalacji, nie sama obecność uprawnienia.
2. Uruchom Google Play Protect
Wejdź do Sklepu Play → ikona profilu → Play Protect i sprawdź wynik skanowania. Play Protect kontroluje aplikacje pod kątem potencjalnie szkodliwego działania. Wynik bez ostrzeżeń nie jest jednak certyfikatem bezpieczeństwa całego telefonu. Dokumentacja Google Play Protect.
3. Sprawdź konto i aktywne sesje
Na zaufanym urządzeniu przejrzyj urządzenia połączone z kontem Google oraz sesje komunikatorów. Zwróć uwagę na daty i aktywność, której nie rozpoznajesz. Sam opis lokalizacji logowania może być niedokładny. Po wyjaśnieniu podejrzanej sesji zabezpiecz konto: zmień hasło, zakończ nieuprawniony dostęp i włącz uwierzytelnianie wieloskładnikowe. W sprawie wymagającej dowodów najpierw udokumentuj ustalenia.
4. Porównaj zużycie baterii i danych
Sprawdź zużycie przypisane do aplikacji. Szukaj zmian, które można powiązać z konkretnym programem i okresem. Aktualizacja systemu, synchronizacja zdjęć, słaby zasięg lub zużyty akumulator również zwiększają pobór energii. Wysokie zużycie nie oznacza automatycznie podsłuchu.
Jak sprawdzić iPhone’a?
1. Użyj Kontroli bezpieczeństwa
Na iPhonie z iOS 16 lub nowszym otwórz Ustawienia → Prywatność i ochrona → Kontrola bezpieczeństwa. Funkcja pozwala przejrzeć udostępnianie informacji osobom i aplikacjom oraz urządzenia powiązane z kontem Apple. Nie jest skanerem spyware. Zmiany udostępniania mogą być zauważalne dla innych osób; w sytuacji przemocy lub nękania zaplanuj je z uwzględnieniem swojego bezpieczeństwa. Instrukcja Apple.
2. Zweryfikuj profile i zarządzanie urządzeniem
Sprawdź Ustawienia → Ogólne → VPN i urządzenia zarządzane. Nieznany profil warto wyjaśnić, ale obecność MDM nie dowodzi podsłuchu. Profile służą między innymi firmom i szkołom do konfiguracji urządzeń. Nie każdy profil zapewnia podgląd ekranu ani dostęp do mikrofonu.
Na telefonie służbowym skonsultuj profil z administratorem. Usunięcie go może usunąć powiązane ustawienia i dane. Apple wyjaśnia sprawdzanie profili konfiguracyjnych.
3. Sprawdź uprawnienia i komunikaty bezpieczeństwa
Przejrzyj aplikacje mające dostęp do mikrofonu, kamery i lokalizacji. Powiadomienie Apple o ataku ukierunkowanym potraktuj poważnie i zweryfikuj bezpośrednio na koncie Apple. Autentyczne powiadomienie nie wymaga przesłania hasła ani kodu weryfikacyjnego. Dla osób szczególnie zagrożonych Apple udostępnia Tryb blokady, który ogranicza powierzchnię ataku kosztem części funkcji. Nie potwierdza on ani nie wyklucza wcześniejszej infekcji. Powiadomienia o zagrożeniach i ochrona przed spyware.
Czy kody *#21# i *#62# wykrywają podsłuch?
Nie. To kody dotyczące usług przekierowania połączeń, a nie test bezpieczeństwa telefonu. W szczególności *#62# sprawdza przekierowanie na wypadek niedostępności numeru. Wyświetlony numer może należeć do poczty głosowej operatora. Nie należy interpretować go od razu jako numeru osoby podsłuchującej. Wyjaśnienie kodów w poradniku Orange.
Nieznane przekierowanie wyjaśnij z operatorem. Nawet poprawne ustawienia nie mówią nic o aplikacji nagrywającej mikrofon, przejętym koncie, dodatkowej płytce elektronicznej czy przechwytywaniu sygnału radiowego.
Jakie objawy mają znaczenie?
Zamiast liczyć „objawy podsłuchu”, porównaj ich wiarygodność. Kilka niespecyficznych problemów z działaniem telefonu nadal może mieć jedną zwyczajną przyczynę.
| Obserwacja | Jak ją interpretować |
|---|---|
| Bateria szybciej się rozładowuje, telefon się grzeje | Sprawdź aplikacje, aktualizacje, zasięg i kondycję baterii |
| Echo, trzaski, opóźnienia w rozmowie | Często wynik sieci lub akustyki; to słaba przesłanka podsłuchu |
| Nieznana aplikacja z szerokimi uprawnieniami | Ustal pochodzenie i datę instalacji; udokumentuj ustalenia |
| Nieznana aktywna sesja konta | Sprawdź, czy ktoś ma dostęp do danych bez infekowania telefonu |
| Powiadomienie producenta o ataku | Zweryfikuj autentyczność i skorzystaj z pomocy specjalistycznej |
| Dodatkowa elektronika albo ślady ingerencji | Porównaj z historią napraw i zleć oględziny sprzętu |
Informacja znana innej osobie mogła pochodzić ze wspólnego konta, kopii w chmurze, innego urządzenia lub rozmowy z osobą trzecią. Samo poczucie, że ktoś wie zbyt wiele, nie identyfikuje źródła wycieku.
Wektory ataku: aplikacja, konto, sieć czy sprzęt?
Podsłuch telefonu to kilka różnych scenariuszy. Poniższy schemat porządkuje osiem obszarów ryzyka. Obejmuje również konta i otoczenie rozmówcy, ponieważ wyciek informacji nie zawsze wymaga przejęcia smartfona.
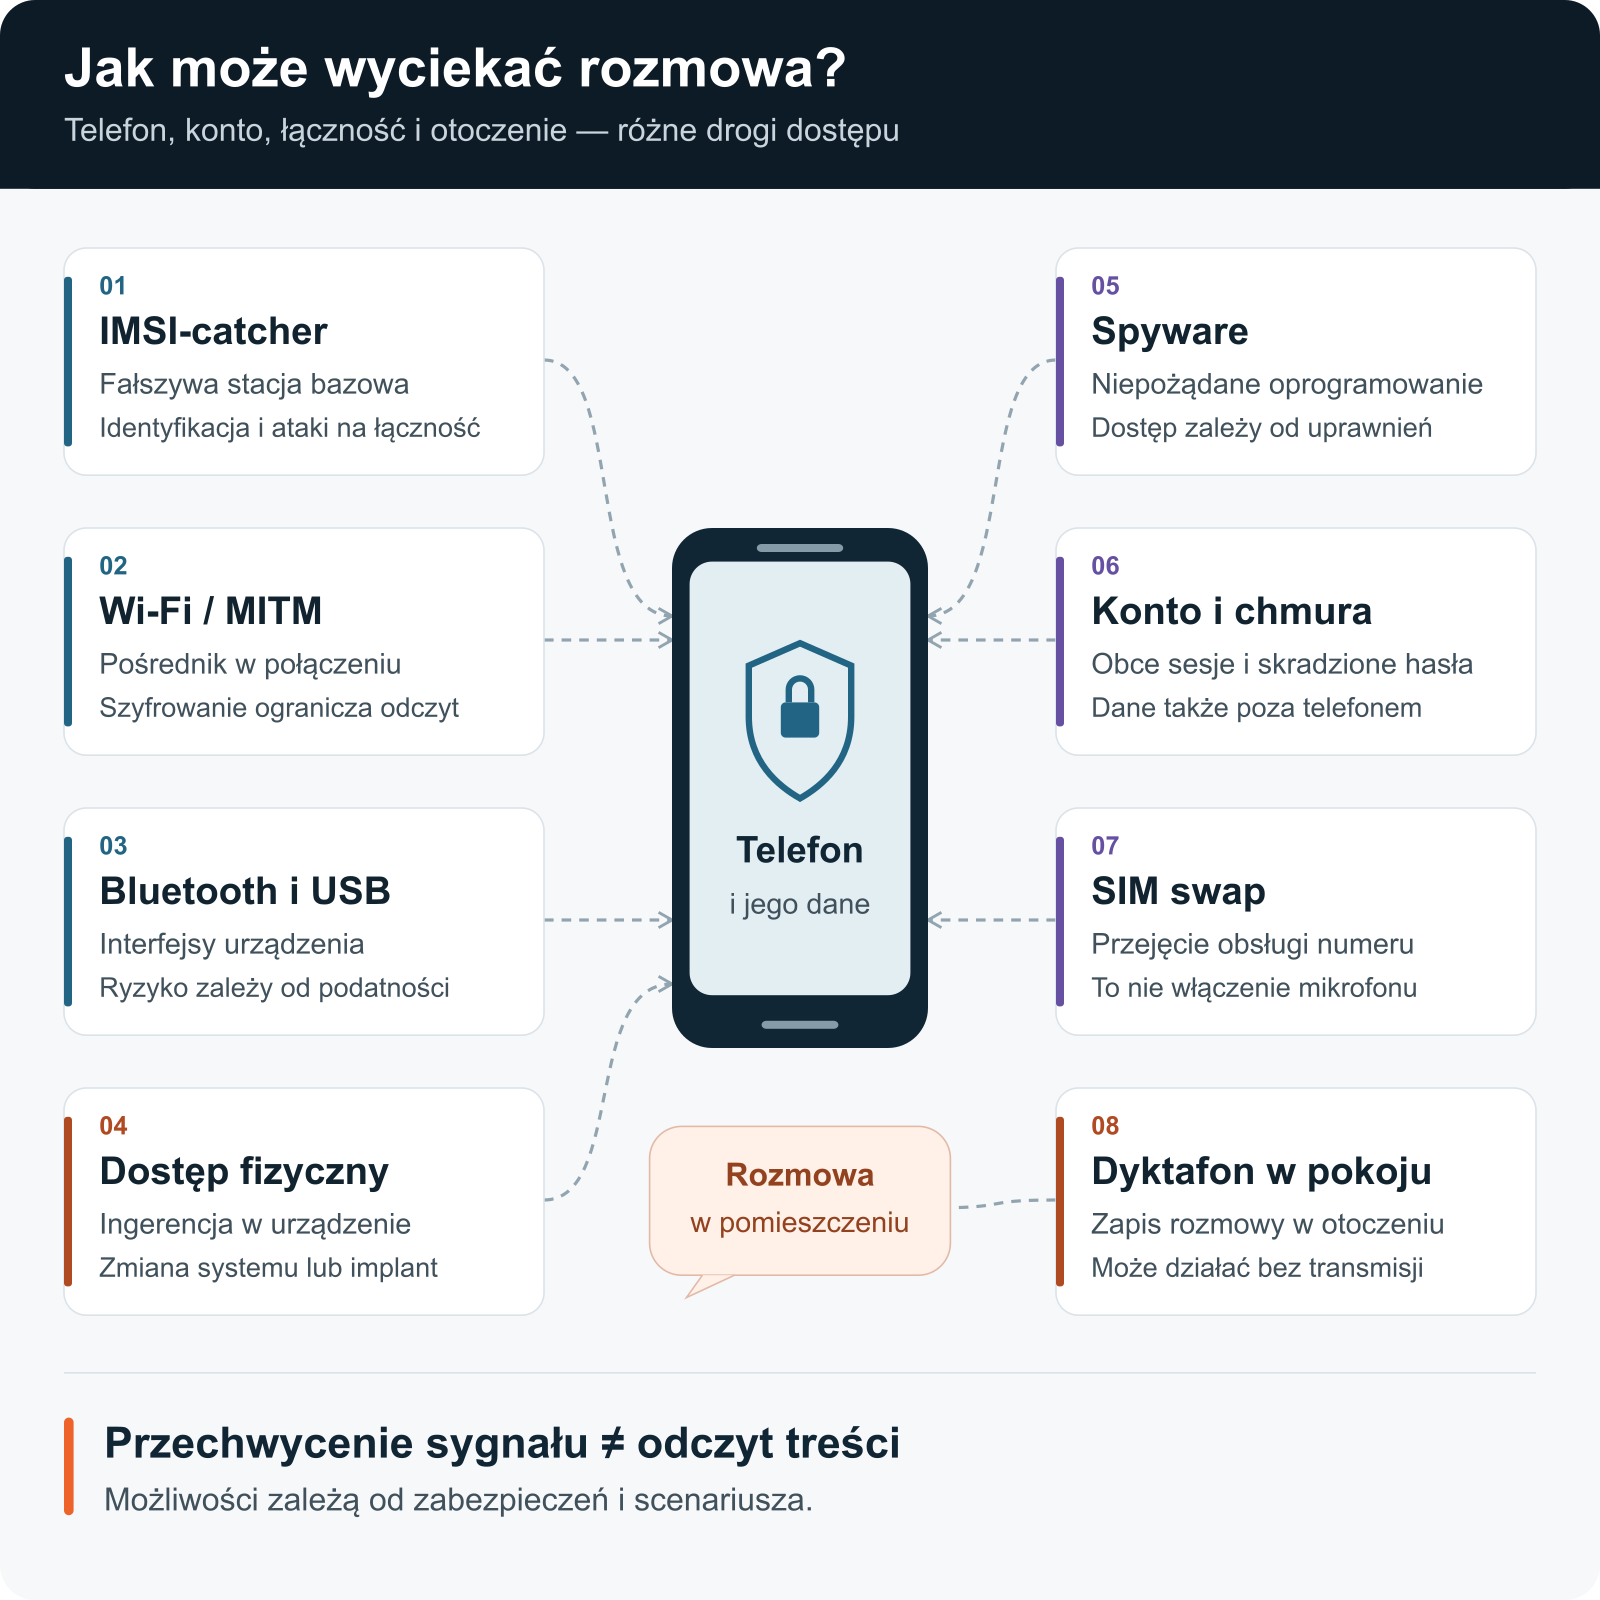
Spyware i stalkerware. Niepożądane oprogramowanie może zbierać wiadomości, lokalizację lub dźwięk, zależnie od uprawnień i podatności. Część ataków wymaga instalacji aplikacji lub otwarcia linku, inne wykorzystują błędy bez działania użytkownika — tzw. zero-click. To odrębne mechanizmy; atak zero-click nie jest po prostu phishingiem bez kliknięcia.
Przejęcie konta i numeru. Dostęp do poczty lub komunikatora bywa skutkiem skradzionego hasła albo pozostawionej sesji. SIM swap oznacza przejęcie obsługi numeru na inną kartę, co może umożliwić odbiór SMS-ów. Nie oznacza automatycznie uruchomienia mikrofonu telefonu.
Wi-Fi, Bluetooth i USB. Ryzyko może wynikać z niezaufanej sieci, akcesorium lub podatności urządzenia. MITM (man-in-the-middle) oznacza pośrednika w komunikacji. Samo znalezienie się na drodze ruchu nie oznacza automatycznego odszyfrowania jego zawartości. Aktualizacje, poprawna weryfikacja połączeń i ograniczenie zbędnych interfejsów zmniejszają powierzchnię ataku.
Dostęp fizyczny. Możliwe są zmiany oprogramowania albo sprzętu po uzyskaniu dostępu do telefonu. Fizycznego implantu nie da się wykluczyć wynikiem skanowania aplikacji.
Szyfrowanie end-to-end chroni treść w drodze między uczestnikami, ale nie zabezpiecza przed wszystkim. Przejęty telefon może ujawnić wiadomości przed zaszyfrowaniem albo po odszyfrowaniu. Wi-Fi, Bluetooth i USB także wymagają bezpiecznej konfiguracji; sama obecność tych interfejsów nie jest oznaką ataku.
IMSI-catcher — czy fałszywa stacja bazowa przechwytuje rozmowy?
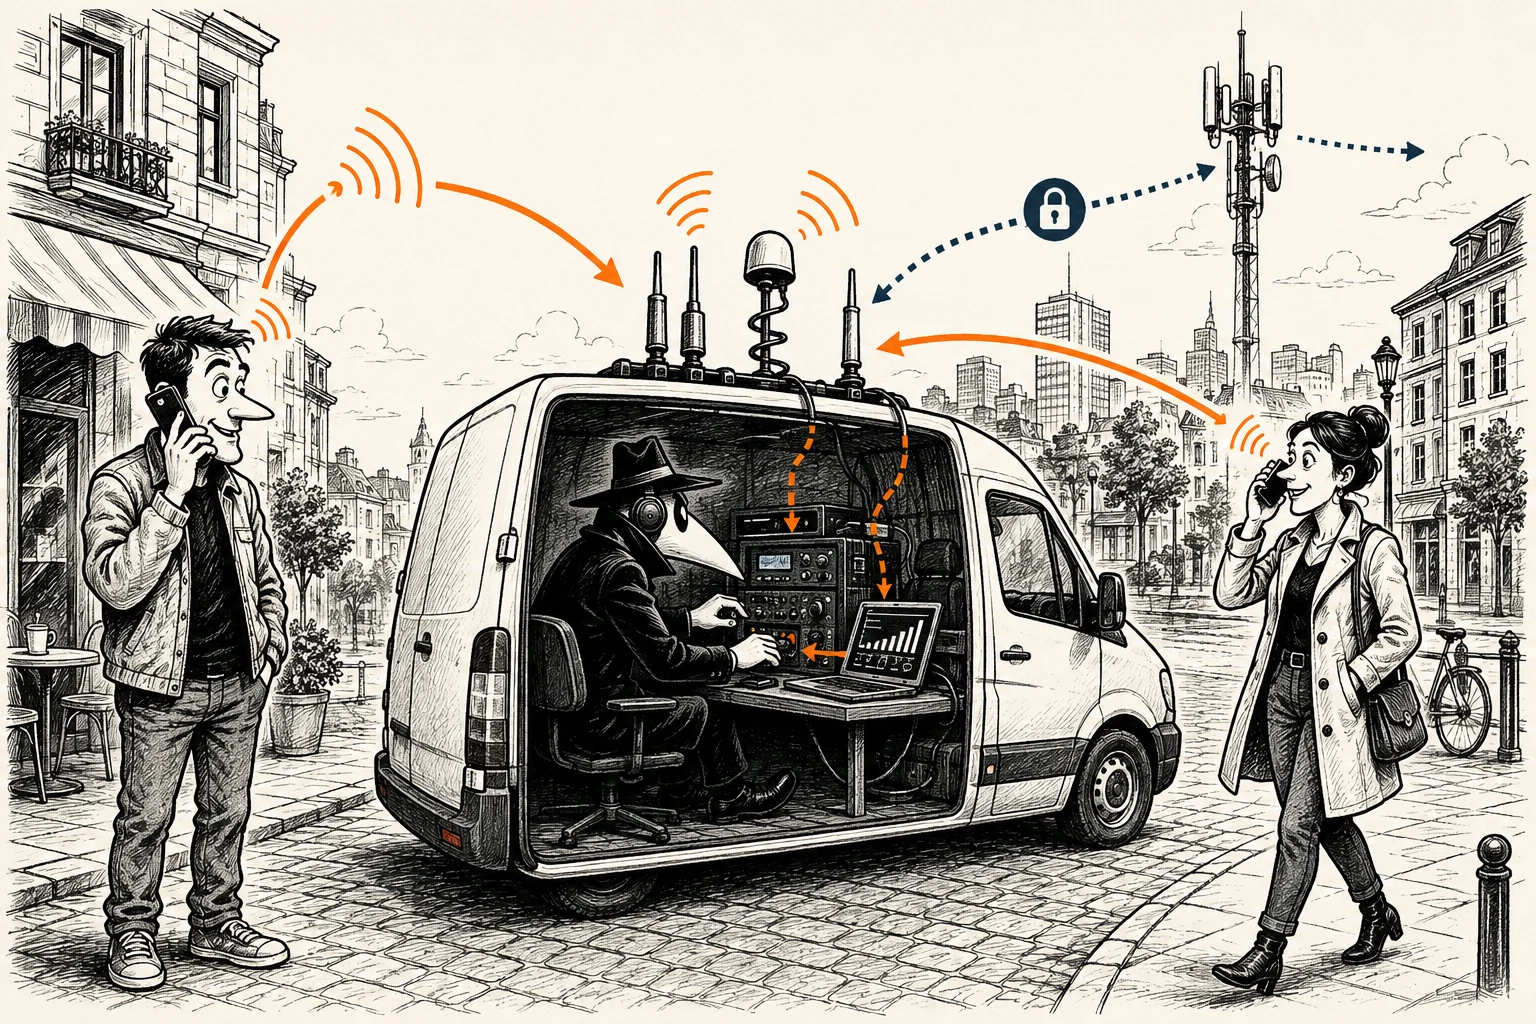
IMSI-catcher podszywa się pod stację bazową sieci komórkowej. Może służyć do identyfikacji i lokalizowania telefonów. Systemy aktywnego przechwytywania mogą także pośredniczyć w łączności, ale możliwość odczytu rozmów zależy od technologii i zabezpieczeń. Nie każdy IMSI-catcher odsłuchuje każdą rozmowę 4G lub 5G. Opracowanie techniczne EFF.
Poniższa rycina pokazuje uproszczony scenariusz: telefony łączą się z fałszywą stacją w samochodzie, która pośredniczy w komunikacji z siecią operatora. Przez pośrednika przechodzi ruch objęty tym scenariuszem. Kłódka przypomina, że przechwycenie sygnału nie jest równoznaczne z odczytaniem zaszyfrowanej treści.
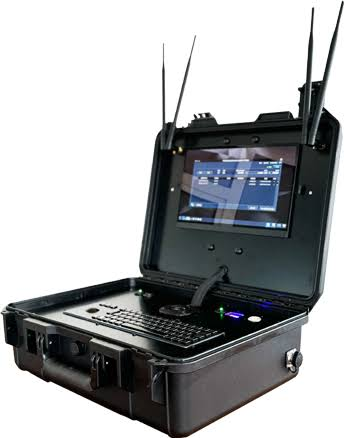
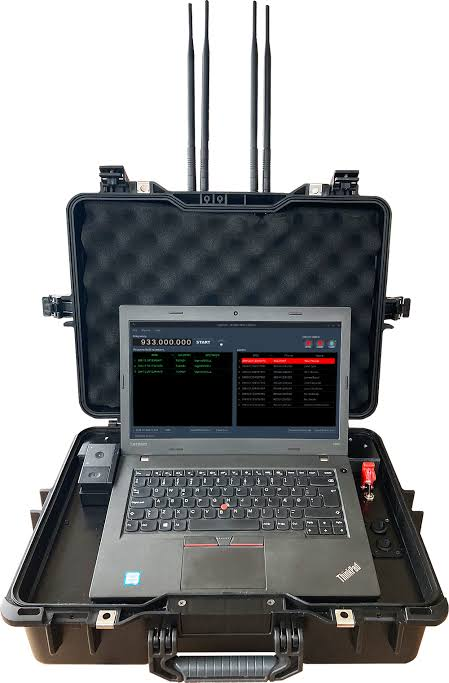
Na dwóch fotografiach poniżej znajdują się przykłady IMSI-catcherów w obudowie walizkowej, z antenami i komputerem sterującym. Sam wygląd urządzenia nie pozwala określić obsługiwanych sieci ani pełnego zakresu przechwytywania. IMSI-catcher służy ingerencji w łączność; aparatura używana podczas inspekcji TSCM służy badaniu zagrożeń. To różne zastosowania.
Telefon z dodatkową płytką PCB — udokumentowany przypadek
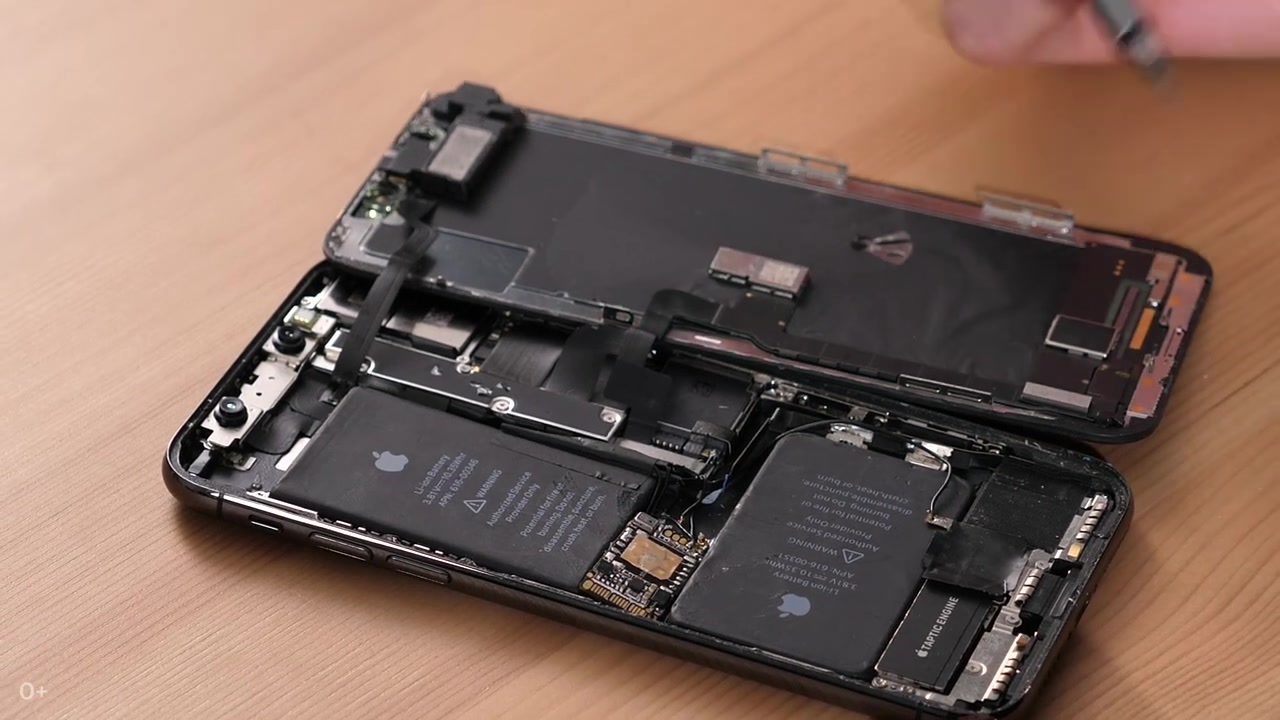
W materiale Navalny LIVE ze stycznia 2021 pokazano iPhone’a z dodatkową płytką elektroniczną i przewodami. Według relacji telefon należał do Olgi Klucznikowej, szefowej sztabu Lubow Sobol, i został zwrócony po zatrzymaniu w grudniu 2020. Pokazano jego wnętrze i porównano z drugim egzemplarzem. Relacja Meduzy.
Poniższe cztery kadry pochodzą z tego zewnętrznego materiału źródłowego, a nie z ekspertyzy wykonanej przez Tier 1 BSS. Widać dodatkową elektronikę i różnice w układzie wnętrza. Sam obraz płytki nie potwierdza wszystkich przypisywanych jej funkcji ani tożsamości osoby, która ją zainstalowała.
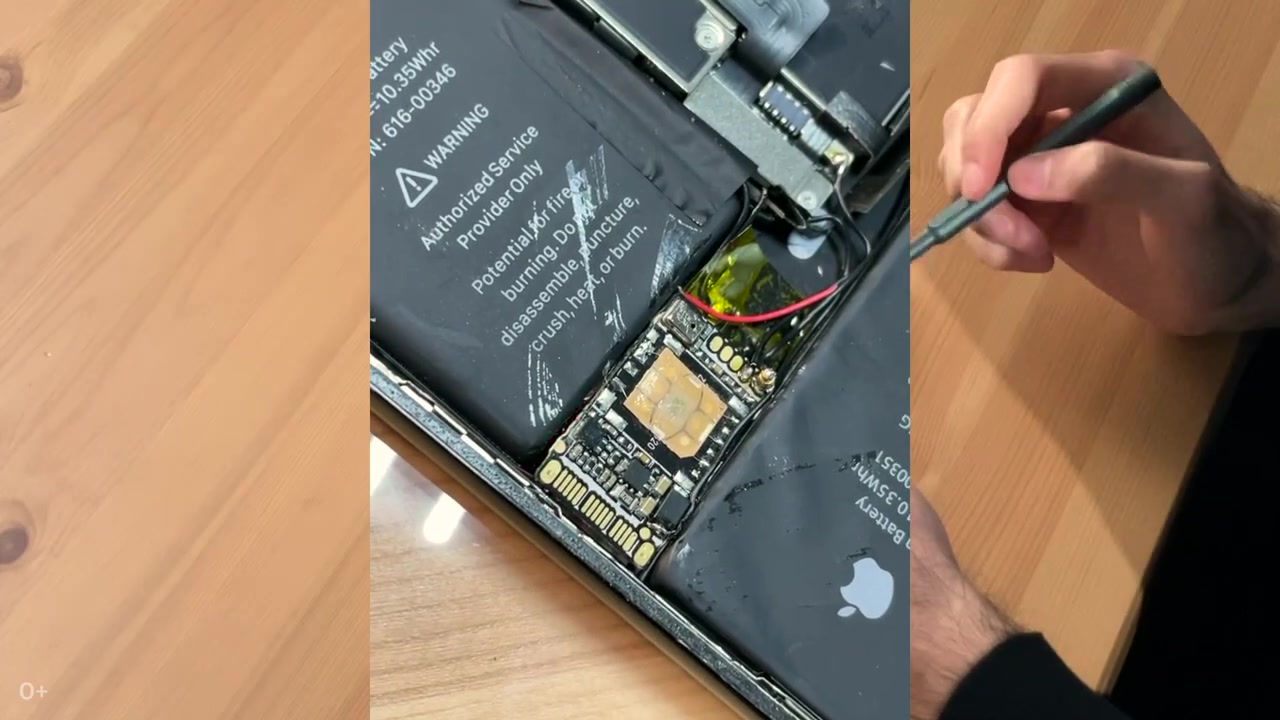
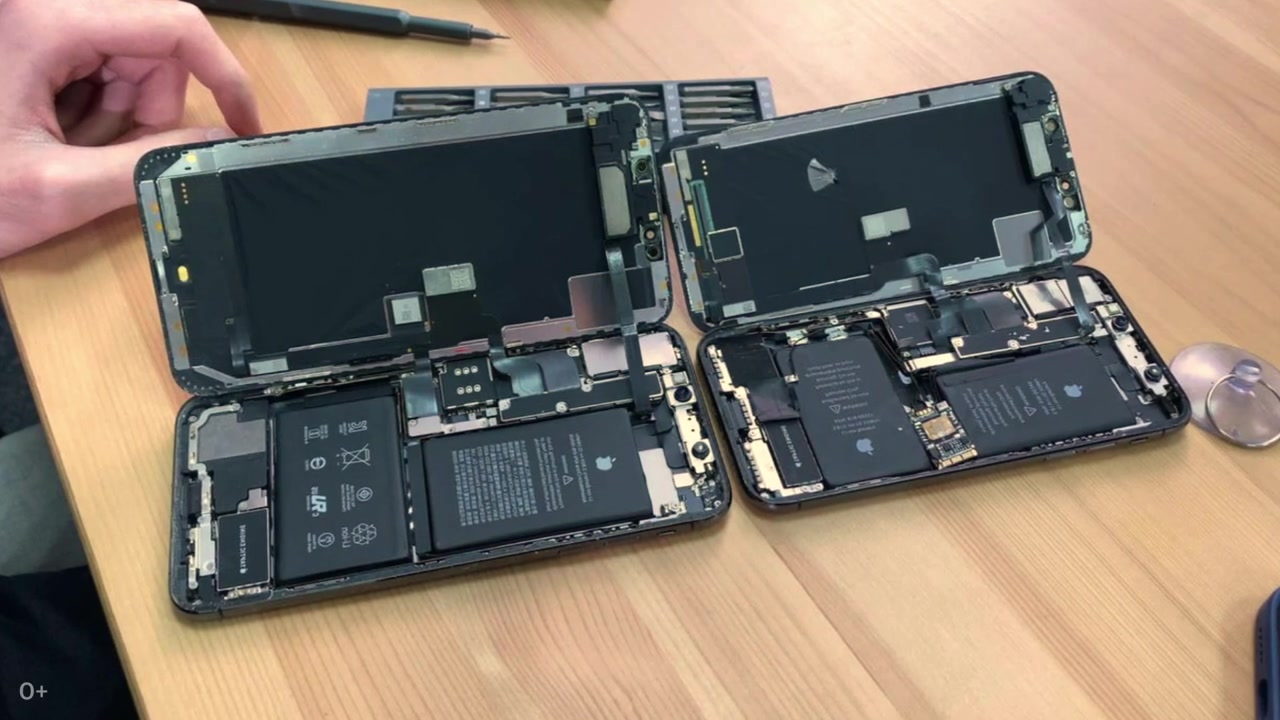
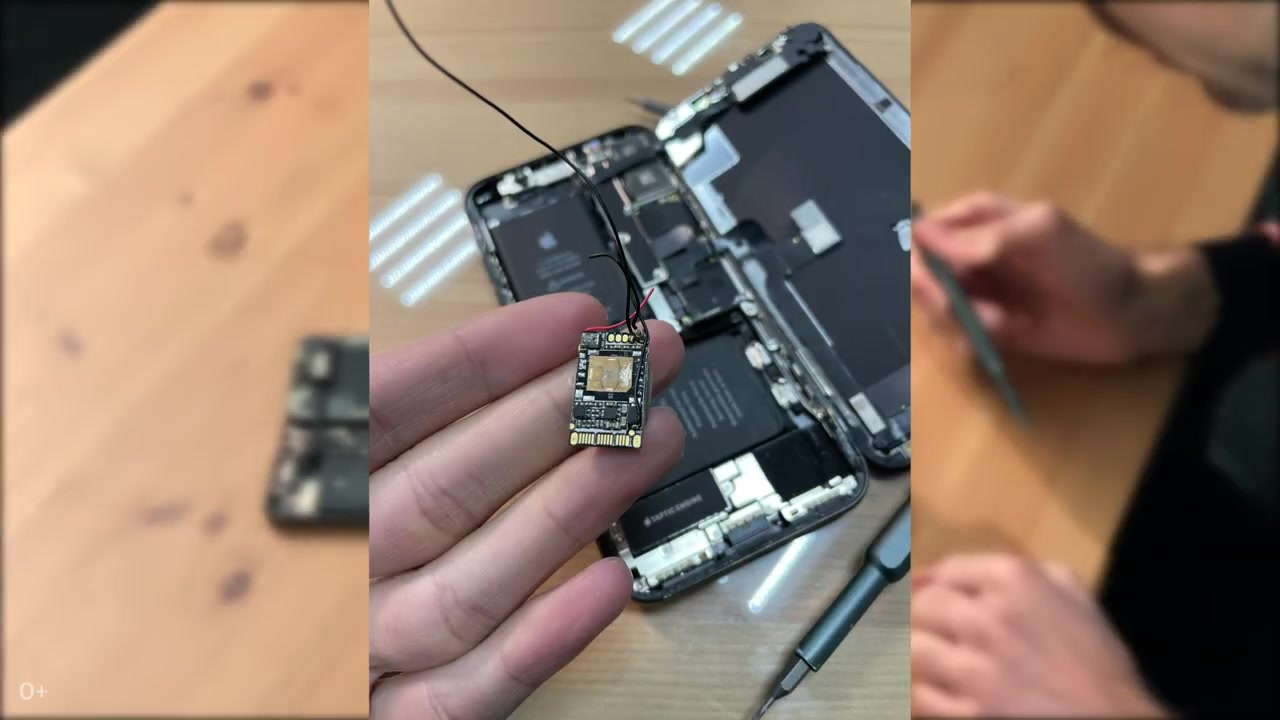
W relacji opisano również nieprawidłowe działanie telefonu i ślady otwarcia. Nie był to przykład urządzenia, które po modyfikacji bez zarzutu działało jak nowe. Film źródłowy Navalny LIVE.
Czy antywirus albo reset wystarczą?
Na Androidzie narzędzia ochronne mogą wykrywać znane szkodliwe aplikacje. Na iPhonie aplikacje działają w innym modelu uprawnień, dlatego nie należy oczekiwać od programu ochronnego pełnego skanowania systemu takiego jak na komputerze. Sama płatna subskrypcja nie gwarantuje wykrycia spyware ani powstrzymania każdego ataku.
Reset fabryczny może usunąć wiele zagrożeń programowych, ale nie naprawia przejętego konta, nie usuwa dodatkowej elektroniki i może zniszczyć ślady incydentu. Kolejność działań zależy od celu: szybkiego przywrócenia bezpiecznego użytkowania albo zebrania materiału do analizy. Nie instaluj przypadkowych „wykrywaczy podsłuchu” na urządzeniu przeznaczonym do badania.
Nie ma jednego testu dającego stuprocentową pewność. Twórcy Mobile Verification Toolkit podkreślają, że brak zgodności z publicznymi wskaźnikami infekcji nie dowodzi, że urządzenie jest wolne od spyware. MVT jest narzędziem dla osób przygotowanych do analizy śledczej, a nie automatycznym testem dla użytkownika. Dokumentacja MVT.
Ekspertyza telefonu a inspekcja TSCM — czym się różnią?
Analiza informatyczna telefonu szuka śladów ingerencji w dostępnych danych, konfiguracji i oprogramowaniu. Oględziny sprzętowe dotyczą budowy urządzenia i ewentualnych modyfikacji. Inspekcja TSCM obejmuje techniczną kontrolę przestrzeni i infrastruktury, zależnie od uzgodnionego zakresu.
Analizator widma może pomóc badać emisje radiowe, ale nie jest uniwersalnym „wykrywaczem Pegasusa”. Nie każda rejestracja dźwięku oznacza transmisję w chwili pomiaru. Badanie powinno odpowiadać na konkretny scenariusz i jasno określać ograniczenia.
Przed zleceniem zapytaj, co będzie badane, jak zostaną zabezpieczone dane i co znajdzie się w raporcie. Raport powinien odróżniać potwierdzone ustalenia od przypuszczeń oraz wskazywać metody, zakres i ograniczenia. Zobacz nasze informacje o ekspertyzach ujawnionych urządzeń i inspekcjach TSCM.
Od telefonii analogowej do smartfonów
W epoce telefonii analogowej, kojarzonej w Polsce między innymi z Centertel, ochrona rozmów wyglądała inaczej niż we współczesnych sieciach cyfrowych. Rozwój szyfrowania ograniczył część dawnych metod, ale telefony stały się jednocześnie komputerami przechowującymi konta, wiadomości i dokumenty.
Zmienił się więc zakres kontroli: znaczenie mają nie tylko połączenia głosowe, lecz także aplikacje, chmura, sesje i fizyczny dostęp. Mikrofon czy procesor przetwarzający mowę nie świadczą same w sobie o podsłuchu. O zagrożeniu decyduje nieuprawniony dostęp i sposób użycia urządzenia. Szerszy kontekst opisujemy w artykule o skali podsłuchów w Polsce i Europie.
Najczęstsze pytania
Czy VPN chroni przed każdym podsłuchem telefonu?
Nie. VPN chroni określony odcinek transmisji internetowej. Nie usuwa spyware, nie zabezpiecza przejętego konta i nie blokuje osobnego dyktafonu. Nie jest też testem obecności IMSI-catchera. Bezpieczeństwo połączenia, telefonu i pomieszczenia wymaga osobnej oceny.
Czy sprawdzenie telefonu wystarczy przed poufnym spotkaniem?
Nie zawsze. Znaczenie mają również inne telefony, komputery, urządzenia konferencyjne, dostęp do pomieszczenia i możliwość nagrywania dźwięku. W sprawach o wysokiej poufności zakres kontroli powinien objąć miejsce rozmowy i sposób jego użytkowania.
Czy można sprawdzić podsłuch telefonu za darmo?
Można bezpłatnie przejrzeć konta, sesje, aplikacje, uprawnienia i ustawienia udostępniania. Android oferuje Play Protect, a iPhone Kontrolę bezpieczeństwa. Te czynności wykrywają część problemów, ale nie zastępują ekspertyzy przy podejrzeniu zaawansowanego ataku.
Czy kod *#62# pokazuje numer osoby podsłuchującej?
Nie. Dotyczy przekierowania rozmów przy niedostępności numeru. Wynik może wskazywać pocztę głosową. Nieznany numer wyjaśnij z operatorem; nie jest on sam w sobie dowodem podsłuchu.
Czy podsłuch może działać bez widocznych objawów?
Tak, niektóre ingerencje mogą nie powodować zauważalnych problemów. Brak objawów ani obecność typowych usterek nie rozstrzygają jednak sprawy. Ocenę należy oprzeć na śladach, okolicznościach i odpowiednio dobranym badaniu.
Czy tryb samolotowy uniemożliwia nagrywanie?
Nie. Telefon może zapisywać dźwięk lokalnie bez połączenia z siecią. Tryb samolotowy nie jest też dowodem odłączenia dodatkowej, niezależnej elektroniki. Do rozmów o wysokiej poufności warto przygotować przestrzeń bez niepotrzebnych urządzeń nagrywających.
Czy reset telefonu usuwa każdy podsłuch?
Nie. Może usunąć wiele szkodliwych aplikacji, lecz nie eliminuje implantu sprzętowego ani dostępu do przejętego konta. Przed resetem rozważ zabezpieczenie dowodów, jeśli planujesz analizę incydentu.
Ile kosztuje sprawdzenie telefonu?
Koszt zależy od modelu, dostępności danych, rodzaju podejrzenia i zakresu badania. Kontrola ustawień, analiza informatyczna, oględziny elektroniki i inspekcja pomieszczenia to różne zadania. Najpierw należy ustalić cel, a potem zakres i wycenę.
Poufna konsultacja z Tier 1 BSS
Jeżeli masz konkretne przesłanki ingerencji, skontaktuj się z Tier 1 BSS, aby omówić właściwy zakres kontroli technicznej i dalsze postępowanie. Nie przesyłaj w pierwszej wiadomości kopii telefonu, haseł ani poufnych dokumentów.
Zadzwoń z zaufanego urządzenia pod +48 22 247 23 22 lub napisz na kontakt@tier1bss.com. Tier 1 BSS — Multiserwis 2.0 Sp. z o.o., Wrocław; inspekcje TSCM i ekspertyzy ujawnionych urządzeń realizowane na terenie Polski. Zakres analizy konkretnego smartfona ustalamy indywidualnie.
Pamiętaj o miejscu rozmowy — tani dyktafon też może wystarczyć
Osobie mającej dostęp do stałego miejsca spotkań może być łatwiej nagrać rozmowę tanim dyktafonem niż przełamać zabezpieczenia telefonu. Gabinet, sala konferencyjna czy samochód, w którym regularnie omawia się poufne sprawy, również powinny znaleźć się w ocenie ryzyka. Nie trzeba infekować smartfona, aby nagrać dźwięk w jego otoczeniu.
Dyktafon zapisujący na własnej pamięci może działać bez karty SIM, Wi-Fi i transmisji radiowej. Dlatego sam pomiar emisji radiowych nie wystarcza do wykluczenia takiego urządzenia. Szyfrowany komunikator chroni transmisję, ale nie rozmowę słyszalną w pomieszczeniu ani dźwięk z głośnika.
Przed poufnym spotkaniem ustal, kto miał dostęp do sali, ogranicz zbędne urządzenia i uzgodnij zasady korzystania z telefonów oraz sprzętu konferencyjnego. Przy konkretnych przesłankach wycieku rozważ sprawdzenie pomieszczenia podczas inspekcji TSCM. Chroń cały przebieg rozmowy: urządzenie, konta, połączenie i miejsce spotkania.